"Sargs.lv" pēta: kā kiberuzbrukumi saldētavām atklāj Eiropas kritiskās infrastruktūras ievainojamību
Dalīties
Dalīties ar šīs lapas saturu!
Izvēlēties sociālo mēdiju, kurā Tu vēlies dalīties ar saturu.
Aizvērt
PASAULĒ I 12.11.2026 UNIAN / CERT.LV / Nacionālais kiberdrošības centrs / ANSSI / Reuters / Associated Press / Agence France-Presse / ENISA / Palo Alto Networks Unit 42 / Dragos / CERT Polska / Euronews / BleepingComputer / Sargs.lvEiropas Savienībavalsts drošībakiberdrošība
Foto: Wikimedia
Kiberuzbrukumi, kuru laikā hakeri attālināti paaugstinājuši temperatūru simtiem Eiropas lielveikalu saldēšanas iekārtu, sākotnēji varētu šķist neparasts, taču salīdzinoši maznozīmīgs kibernoziedzības piemērs. Tomēr to sekas – iznīcinātas pārtikas preces, iekārtu aizdegšanās, miljoniem eiro lieli zaudējumi un apdraudētas medicīnisko materiālu uzglabāšanas sistēmas – liecina par daudz nopietnāku problēmu. Francija oktobrī notikušos uzbrukumus oficiāli piedēvējusi Irānas Islāma revolucionārās gvardes kiberoperāciju vienībai, bet līdzīgi incidenti novembrī izplatījušies vairākās Eiropas valstīs. Uzbrukumu mēģinājumi konstatēti arī Latvijā, kur, kā apstiprinājusi CERT.LV, cietusi kāda noliktava. Kiberdrošības eksperti brīdina, ka tās pašas ievainojamības iespējams izmantot, lai uzbruktu apkures, ūdensapgādes, enerģētikas un veselības aprūpes infrastruktūrai.
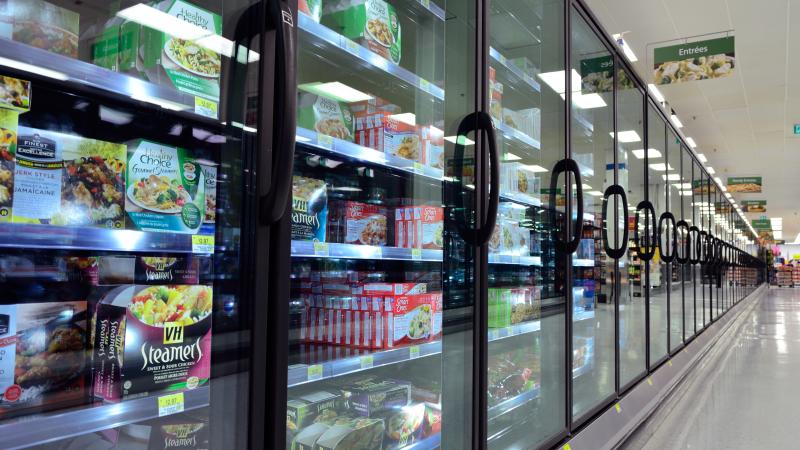
Naktī no 11. uz 12. oktobri vairāku simtu Francijas lielveikalu saldēšanas iekārtās notika kas neparasts. Temperatūras kontroles sistēmas, kuru uzdevums ir uzturēt pārtikas uzglabāšanai nepieciešamo aukstumu, pēkšņi sāka darboties pretēji paredzētajam – saldēšanas kamerās paaugstinājās temperatūra, bet atkausēšanas cikli tika pārprogrammēti tā, lai iekārtas ilgstoši sildītu to saturu.
Dažviet temperatūra sasniedza pat 50 grādus pēc Celsija. Kad veikalu darbinieki ieradās darbā, saldētavās uzglabātā pārtika bija sabojājusies. Atsevišķās tirdzniecības vietās iekārtu pārkaršana izraisīja ugunsgrēkus.
Francijas Nacionālā informācijas sistēmu drošības aģentūra (ANSSI) vēlāk apstiprināja, ka uzbrukumā cietušas aptuveni 700 tirdzniecības vietas. Vismaz 15 gadījumos izcēlušies ugunsgrēki. Sabojāto preču un infrastruktūras bojājumu kopējie zaudējumi tiek lēsti desmitos miljonu eiro.
Taču šis gadījums nebija tikai neveiksmīga diena pārtikas tirgotājiem. Tas kļuva par vienu no spilgtākajiem piemēriem tam, kā mūsdienu kiberuzbrukums spēj radīt tiešu fizisku kaitējumu infrastruktūrai, neizmantojot sprāgstvielas, ieročus vai tradicionālas sabotāžas metodes.
Foto: Wikimedia
No Francijas lielveikaliem līdz visai Eiropai
Pirmā plašā uzbrukumu kampaņa Francijā nepalika vienīgā. Naktī no 1. uz 2. novembri līdzīgi incidenti tika reģistrēti vairākās citās Eiropas valstīs.
Par saldēšanas iekārtu darbības traucējumiem ziņoja lielveikali Beļģijā, Luksemburgā, Nīderlandē, Īrijā, Zviedrijā, Somijā, Itālijā, Portugālē un Igaunijā. Turpmākajās dienās ziņas par līdzīgiem incidentiem pienāca arī no citām valstīm.
Kiberdrošības uzņēmuma “Palo Alto Networks” pētniecības struktūrvienības “Unit 42” apkopotā informācija liecina, ka novembra uzbrukumu vilnī cietušas vairāk nekā 100 tirdzniecības vietas vismaz desmit citās Eiropas valstīs.
Uzbrucēji izmantoja iespēju attālināti piekļūt saldēšanas iekārtu vadības sistēmām un mainīt to darbības parametrus. Rezultāts bija līdzīgs kā Francijā – pārtikas preču bojāšanās, tirdzniecības traucējumi un ievērojami finansiālie zaudējumi.
Īpaši satraucoša bija informācija par incidentiem Francijas asinsdonoru centros. Uzbrukumi skāra arī asins uzglabāšanai paredzēto saldēšanas infrastruktūru, tādēļ darbiniekiem nācās pārvietot daļu asins krājumu uz citām uzglabāšanas iekārtām.
Saskaņā ar pašlaik pieejamo informāciju nav pierādījumu, ka šajos incidentos asins produkti būtu sabojājušies. Tomēr pats fakts, ka kiberuzbrukums spēj skart tik sensitīvu veselības aprūpes infrastruktūras daļu, liecina par apdraudējuma iespējamo mērogu.
Tā dēvētā aukstuma ķēde nav tikai saldējuma, gaļas vai saldētu dārzeņu uzglabāšana. No tās ir atkarīga arī zāļu, vakcīnu, asins produktu, laboratorijas paraugu un atsevišķu ķīmisko vielu droša transportēšana un uzglabāšana.
Tādēļ uzbrukums šķietami ikdienišķai temperatūras kontroles sistēmai noteiktos apstākļos var radīt sekas, kas pārsniedz ekonomiskus zaudējumus un kļūst par sabiedrības veselības vai pat nacionālās drošības jautājumu.
Foto: Wikimedia
Francija uzbrukumu organizēšanā vaino Irānas Revolucionāro gvardi
Viens no nozīmīgākajiem pavērsieniem šo incidentu izmeklēšanā notika 9. novembrī, kad Francijas kiberdrošības iestādes publiskoja secinājumus par oktobra uzbrukumu organizētājiem.
Francijas Nacionālā informācijas sistēmu drošības aģentūra un valsts kiberdrošības krīžu koordinācijas institūcijas paziņoja, ka oktobrī Francijā notikušo sabotāžas kampaņu iespējams piedēvēt Irānas Islāma revolucionārās gvardes kiberoperāciju vienībai “Shahid Kaveh”.
Francijas izmeklētāji norāda, ka šo secinājumu pamato uzbrukumos izmantotās digitālās infrastruktūras raksturojums, izmantotie rīki, līdzības ar iepriekš dokumentētām operācijām un citas digitālās pēdas, tostarp persiešu valodas izmantošana uzbrukumu infrastruktūrā.
10. novembrī Francijas Ārlietu ministrija nāca klajā ar oficiālu paziņojumu, nosodot Irānas īstenotos kiberuzbrukumus. Parīze arī paziņojusi par nodomu rosināt papildu Eiropas Savienības sankcijas pret atbildīgajām Irānas struktūrām un personām.
Izmeklēšana atklājusi, ka oktobra uzbrukumu kampaņā līdzās saldēšanas iekārtām skartas arī nelielu hidroelektrostaciju vadības sistēmas. Tas norāda, ka uzbrukumu mērķu izvēle neaprobežojās tikai ar pārtikas nozari.
Tomēr būtiski nodalīt jau apstiprināto no tā, kas vēl tiek izmeklēts. Francijas oficiālā atbildības piedēvēšana attiecas uz oktobra uzbrukumiem tās teritorijā. Publiski pieejamie pierādījumi pagaidām neļauj droši apgalvot, ka Irānas vienība organizējusi arī visus novembra incidentus citās Eiropas valstīs.
Turklāt kiberdrošības uzņēmuma “Unit 42” analītiķi norāda, ka 3. novembrī par līdzdalību uzbrukumos sociālajos tīklos paziņojuši arī prokrieviski noskaņotie haktīvistu grupējumi “NoName057(16)” un “Z-Pentest”. Šie apgalvojumi gan nav neatkarīgi apstiprināti.
Tas nozīmē, ka pašreizējās izmeklēšanās jāatbild uz diviem atšķirīgiem jautājumiem – vai Eiropā novērotie incidenti ir savstarpēji saistīti un kuri grupējumi patiesībā ir atbildīgi par katru no tiem.
Vienlaikus Francijas oficiālā apsūdzība Irānai demonstrē, ka kibersabotāža pret civilajām piegādes ķēdēm vairs nav tikai teorētisks valsts organizētu operāciju scenārijs.
Foto: Wikimedia
Kā hakeri spēj pārvērst saldētavu par sildītāju?
Lai saprastu šo uzbrukumu būtību, jānošķir divas informācijas tehnoloģiju jomas – tradicionālās informācijas tehnoloģijas jeb IT un operacionālās tehnoloģijas jeb OT.
IT sistēmas galvenokārt nodrošina datu glabāšanu un apstrādi, saziņu, grāmatvedību, datubāzes un citus digitālos pakalpojumus. Savukārt OT sistēmas kontrolē fiziskus procesus – rūpnieciskās iekārtas, enerģijas ražošanu, sūkņus, ventilāciju, apkuri vai saldēšanu.
Mūsdienās liela daļa šo sistēmu tiek uzraudzīta un vadīta attālināti. Tas ļauj uzņēmumiem samazināt izmaksas, savlaicīgi identificēt tehniskus bojājumus un efektīvāk pārvaldīt infrastruktūru. Taču tā pati funkcionalitāte var kļūt par ievainojamību.
Ja saldēšanas iekārtas vadības panelim iespējams piekļūt no interneta, bet tas ir nepietiekami aizsargāts, uzbrucējs var mēģināt pārņemt kontroli pār iekārtas darbības parametriem.
Latvijas kiberdrošības incidentu novēršanas institūcija CERT.LV skaidro, ka šāda veida uzbrukumos var tikt izmantotas internetam tieši pieejamas vadības sistēmas, novecojusi programmatūra vai vājas un nenomainītas paroles.
Otrs iespējamais scenārijs paredz sākotnēju ielaušanos uzņēmuma informācijas tehnoloģiju tīklā un tālāku piekļuvi rūpniecisko iekārtu vadībai, ja abi tīkli nav pietiekami nodalīti.
Eiropā notikušajos incidentos uzmanības centrā nonākušas arī Dānijas ražotāja “Danfoss” un citu uzņēmumu saldēšanas vadības sistēmas. Daļa no skartajām iekārtām izmanto novecojušu programmatūru vai ir sasniegušas ražotāja noteiktā atbalsta perioda beigas.
Tomēr līdz šim nav publiski apstiprināts viens universāls tehniskais paņēmiens, ar kuru būtu īstenoti visi uzbrukumi.
Kiberdrošības uzņēmums “Unit 42” 5. un 6. novembrī visā pasaulē identificēja vairāk nekā 5000 internetam pieejamu ierīču no ražotājiem, kuru produkcija minēta ar šiem incidentiem saistītajos brīdinājumos. Tas nenozīmē, ka visas šīs ierīces būtu ievainojamas, taču norāda uz potenciāli plašu uzbrukuma virsmu.
Būtiskākā problēma ir tā, ka šādos incidentos hakeri ne vienmēr cenšas nozagt informāciju vai pieprasīt izpirkuma maksu. Viņu mērķis var būt pašas iekārtas darbības izmainīšana, radot fiziskus bojājumus un traucējot uzņēmuma darbību.
Tādēļ digitālās drošības pārkāpums ļoti īsā laikā var pārvērsties par fizisku infrastruktūras sabotāžu.
Foto: Wikimedia
Uzbrukumu mēģinājumi konstatēti arī Latvijā
CERT.LV 6. novembrī publiski apstiprināja, ka arī Latvijā novēroti uzbrukumu mēģinājumi saldēšanas iekārtu vadības sistēmām. Lai gan Latvijas lielveikalu ķēdes tobrīd nebija skartas, vienā no incidentiem cietusi noliktava.
Plašāka informācija par konkrēto uzņēmumu, nodarītajiem zaudējumiem un izmantotajiem uzbrukuma paņēmieniem pagaidām nav publiskota.
Jau 3. novembrī Nacionālais kiberdrošības centrs (NKDC) brīdināja, ka līdzīga veida uzbrukumi var tikt vērsti arī pret citām operacionālo tehnoloģiju sistēmām.
Starp potenciālajiem mērķiem minēti apkures katli, ūdens sūkņi, saules enerģijas sistēmu vadības paneļi un cita attālināti kontrolējama infrastruktūra.
Tas nozīmē, ka Latvijā apdraudējums jāvērtē ne tikai no pārtikas tirdzniecības viedokļa. Līdzīgas ievainojamības iespējams konstatēt arī pašvaldību infrastruktūrā, ūdensapgādes sistēmās, ārstniecības iestādēs un uzņēmumos, kuru darbība ir būtiska sabiedrības ikdienas vajadzību nodrošināšanai.
Īpaši būtisks ir jautājums par infrastruktūras atkarību no centralizētas attālinātas vadības. Ja vairākas iestādes vai uzņēmumi izmanto vienas un tās pašas ievainojamās sistēmas, uzbrukuma ietekme teorētiski var izplatīties daudz plašāk par vienu organizāciju.
Tādēļ NKDC un CERT.LV aicina uzņēmumus un iestādes pārliecināties, ka to operacionālo tehnoloģiju sistēmas nav tieši pieejamas no publiskā interneta, kā arī izmantot drošu attālināto piekļuvi, daudzfaktoru autentifikāciju un atsevišķus tīklus rūpniecisko iekārtu vadībai.
Ļvivas pieredze – kad kiberuzbrukums ziemā atstāj cilvēkus bez apkures
Tas, ka uzbrukums industriālai vadības sistēmai var tieši ietekmēt civiliedzīvotāju drošību, jau iepriekš pierādījies Ukrainā.
2024. gada janvārī kiberuzbrukums kāda Ukrainas pilsētas siltumapgādes uzņēmuma infrastruktūrai aukstā laikā traucēja centrālās apkures nodrošināšanu vairāk nekā 600 daudzdzīvokļu ēkām.
Kiberdrošības uzņēmums “Dragos”, kas analizēja incidentu sadarbībā ar Ukrainas drošības struktūrām, secināja, ka uzbrukuma īstenošanā, visticamāk, izmantota specializēta ļaunatūra “FrostyGoop”.
Atšķirībā no tradicionālas datu zādzības, šāda ļaunatūra paredzēta darbībām ar rūpnieciskās vadības sistēmām un var tikt izmantota, lai mainītu iekārtu darbības parametrus vai nosūtītu nesankcionētas vadības komandas.
Siltumapgādes atjaunošana prasīja gandrīz divas dienas, kuru laikā iedzīvotājiem nācās uzturēties neapkurinātos mājokļos ziemas apstākļos.
Šis incidents spilgti demonstrē atšķirību starp parastu informācijas sistēmas darbības traucējumu un uzbrukumu operacionālajām tehnoloģijām. Ja tiek pārtraukta piekļuve uzņēmuma datubāzei, var apstāties administratīvie procesi. Taču, ja tiek pārņemta katlumājas vai siltummezgla vadība, sekas var izjust tūkstošiem cilvēku, kuriem nav nekāda tieša sakara ar pašu kiberuzbrukumu.
Foto: Wikimedia
Polijas enerģētikas infrastruktūrai uzbruka ar mērķi radīt fiziskus bojājumus
Vēl viens būtisks piemērs ir 2025. gada 29. decembrī notikušais koordinētais kiberuzbrukums Polijas enerģētikas sektoram.
Polijas kiberdrošības incidentu novēršanas vienība CERT Polska secināja, ka uzbrukumi bijuši vērsti pret vairāk nekā 30 vēja un saules elektrostacijām, rūpniecības uzņēmumu un lielu koģenerācijas staciju, kas nodrošina siltumapgādi gandrīz pusmiljonam cilvēku.
Izmeklēšanā noskaidrots, ka uzbrukuma mērķis bijis destruktīvs – nevis iegūt finansiālu labumu, bet sabojāt sistēmas un traucēt infrastruktūras darbību.
Lai gan uzbrukumi neizraisīja plašus elektroapgādes vai siltumapgādes pārtraukumus, tie parādīja, cik nopietnas sekas iespējamas, ja uzbrucēji iegūst piekļuvi rūpniecisko iekārtu vadības sistēmām.
2026. gada augustā CERT Polska publiskoja papildu izmeklēšanas rezultātus, atklājot, ka uzbrukumu kampaņa bijusi sarežģītāka, nekā sākotnēji uzskatīts. Uzbrukumā vēl vienai koģenerācijas stacijai izdevies īslaicīgi apturēt daļu tehnoloģisko procesu, taču personāla ātra rīcība novērsusi siltumapgādes traucējumus patērētājiem.
Polijas un Ukrainas pieredze demonstrē, ka kritiskās infrastruktūras aizsardzībā tehnoloģiskās rezerves, personāla sagatavotība un iespēja ārkārtas situācijā pārņemt manuālu vadību ir tikpat nozīmīgas kā aizsardzība pret sākotnējo ielaušanos.
Jāuzsver, ka publiski nav pierādīta šo iepriekšējo uzbrukumu saistība ar 2026. gada rudenī notikušajiem saldēšanas iekārtu incidentiem. Tomēr tie apliecina vienu un to pašu apdraudējuma principu – digitālu sistēmu kompromitēšanu iespējams izmantot fizisku procesu traucēšanai.
Vai kiberuzbrukumi kļūst par hibrīdkara instrumentu?
Par Eiropas saldēšanas sistēmu uzbrukumu plašāko nozīmi 11. novembrī izdevumam UNIAN rakstīja Ukrainas Nacionālās kiberdrošības asociācijas prezidents un kiberdrošības eksperts Deniss Cvaigs.
Viņš uzsver, ka šādi incidenti nav jāvērtē tikai pēc to radītajiem tūlītējiem materiālajiem zaudējumiem. Daudz būtiskāka var izrādīties to ietekme uz sabiedrības uzticēšanos valsts un privātās infrastruktūras darbībai.
Mūsdienu sabiedrība ir pieradusi, ka elektroapgāde, ūdensapgāde, transports, banku pakalpojumi un pārtikas piegādes darbojas nepārtraukti. Šo sistēmu savstarpējā atkarība ļauj vienas infrastruktūras darbības traucējumiem radīt ietekmi arī citās nozarēs.
Piemēram, ilgstoša elektroapgādes pārtraukuma gadījumā var tikt traucēta arī mobilo sakaru infrastruktūra, degvielas uzpildes staciju darbība, maksājumu sistēmas un pārtikas uzglabāšana. Savukārt uzbrukums saldēšanas infrastruktūrai var vienlaikus radīt ekonomiskus zaudējumus, preču piegādes traucējumus un apdraudējumu veselības aprūpes pakalpojumiem.
Šādu seku izmantošana sabiedrības satraukuma vai neuzticēšanās veicināšanai var būt viens no hibrīdās ietekmēšanas instrumentiem.
Kibersabotāžu iespējams apvienot ar dezinformācijas kampaņām, piemēram, izplatot pārspīlētu vai nepatiesu informāciju par pārtikas trūkumu, infrastruktūras sabrukumu vai valsts nespēju nodrošināt iedzīvotāju drošību.
Tomēr, analizējot pašreizējos uzbrukumus, jāievēro būtiska atšķirība – iespējamās hibrīdkara sekas vēl nepierāda, ka visus incidentus koordinē viena valsts vai ka tie ir vienotas plašākas operācijas sastāvdaļa.
Francijas gadījumā valsts organizētas sabotāžas piedēvējums Irānai ir oficiāli publiskots. Savukārt pārējo Eiropas valstu incidentu organizētāji un to savstarpējās saiknes vēl tiek noskaidrotas.
ASV brīdina par apdraudējumu arī militārajai infrastruktūrai
Uzbrukumu starptautisko nozīmi apliecina arī ASV federālo iestāžu reakcija.
5. novembrī ASV Federālais izmeklēšanas birojs (FBI), Kiberdrošības un infrastruktūras drošības aģentūra (CISA), kā arī veselības, lauksaimniecības un transporta nozares federālās institūcijas kopīgi brīdināja par aktīviem kiberdraudiem rūpnieciskajām saldēšanas un aukstuma ķēdes uzraudzības sistēmām.
Brīdinājumā uzsvērts, ka šādu sistēmu kompromitēšana var radīt produktu bojāšanos, iekārtu darbības traucējumus un pat ugunsbīstamību.
Turklāt aģentūra “Reuters” vēstījusi, ka ASV Aizsardzības ministrija izmeklē vasarā konstatētus saldēšanas iekārtu darbības traucējumus vismaz sešos militāro bāzu veikalos. Izmeklētāji vērtē iespējamu kiberuzbrukumu, taču tā esamība un saistība ar Eiropā notikušajiem incidentiem vēl nav galīgi apstiprināta.
Šis gadījums īpaši izgaismo militārās loģistikas iespējamo ievainojamību.
Bruņoto spēku kaujas gatavība ir atkarīga ne tikai no ieroču sistēmām un transportlīdzekļiem, bet arī no nepārtrauktām pārtikas, degvielas, medicīnas un citu materiālu piegādēm.
Militārās medicīnas struktūrās aukstuma ķēde var būt nepieciešama asins produktu, medikamentu un citu temperatūras jutīgu materiālu uzglabāšanai. Līdz ar to arī šķietami sekundāras infrastruktūras darbības traucējumi noteiktos apstākļos var ietekmēt militāro vienību apgādi un operacionālo gatavību.
Tas nenozīmē, ka katrs uzbrukums civilai saldētavai ir militāra operācija. Taču šie incidenti apliecina, ka civilās un militārās infrastruktūras digitālās ievainojamības daudzos gadījumos ir līdzīgas.
Foto: Wikimedia
Eiropa stiprina kiberdrošības prasības un gatavību krīzēm
Reaģējot uz atkārtotajiem uzbrukumiem, Eiropas Savienības Kiberdrošības aģentūra ENISA, Eiropas Komisija, Eiropols un dalībvalstu kiberdrošības struktūras 4. novembrī nāca klajā ar kopīgu paziņojumu, aicinot organizācijas nekavējoties pārbaudīt apdraudēto sistēmu drošību.
Eiropas līmenī notiek koordinēta informācijas apmaiņa un incidentu izmeklēšana, iesaistot dalībvalstu kiberdrošības incidentu novēršanas vienības un Eiropas kiberdrošības krīžu sadarbības tīklu EU-CyCLONe.
Vienlaikus Eiropas Savienība pakāpeniski ievieš stingrākas prasības digitālo produktu drošībai un kritisko pakalpojumu sniedzēju kiberrisku pārvaldībai.
Šajā jomā būtiska ir NIS2 direktīva, kas paredz plašākus kiberdrošības pienākumus būtisko un svarīgo pakalpojumu sniedzējiem, kā arī ES Kiberdrošības noturības akts, kura galvenās prasības digitālo produktu ražotājiem būs piemērojamas no 2027. gada decembra.
Tomēr normatīvo aktu ieviešana pati par sevi nenodrošina aizsardzību, ja uzņēmumu tehniskās sistēmas joprojām ir tieši pieejamas no interneta vai nav pienācīgi uzturētas.
Eiropas Komisija 3. novembrī publiskoja arī jaunas vadlīnijas iedzīvotāju gatavības stiprināšanai ārkārtas situācijās. Tās attīsta 2025. gadā pieņemto ES Gatavības savienības stratēģiju, kas paredz veicināt iedzīvotāju spēju vismaz 72 stundas nodrošināt savas pamatvajadzības krīzes apstākļos.
Šie pasākumi nav tieša reakcija tikai uz saldēšanas iekārtu kiberuzbrukumiem, bet atspoguļo plašāku Eiropas pieeju noturībai pret dažāda veida apdraudējumiem – no dabas katastrofām līdz militāriem konfliktiem un kiberincidentiem.